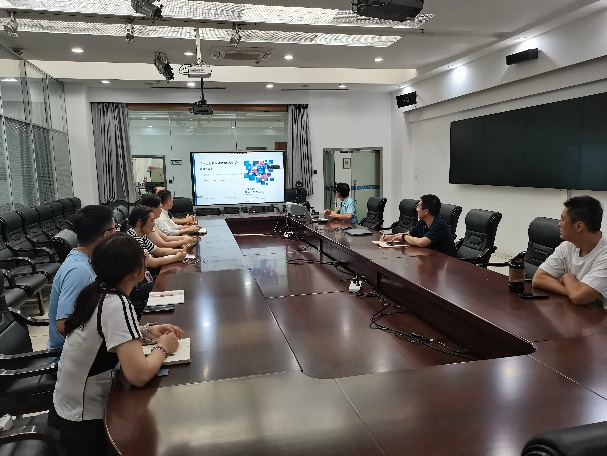
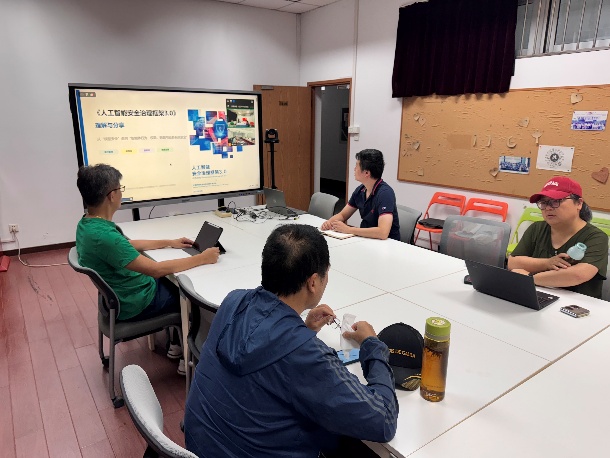
为推动党建工作与业务工作深度融合,深入落实国家人工智能安全治理有关要求,9月17日上午,信息技术中心开展《人工智能安全治理框架3.0》学习分享交流会,由中心副主任张文正分享个人学习体会,中心全体党员参加。
从"模型安全"走向"执行链安全"
张文正谈到,框架从1.0、2.0到3.0是一个逐步拓展的过程:从1.0的"模型、内容、数据、算法",到2.0的"平台与模型治理",再到3.0的"智能体、具身智能、网络安全与失控风险",治理路径呈现为"内容—系统—行为—现实世界",关注重点从治理"它说什么"转向"它做什么"。他表示,自己体会较深的一点是:AI安全不再只是"输出审核",而是"执行链安全";对智能体而言,最危险的不是会说错,而是有权做错。
紧扣高校实际,聊"三层风险"
结合高校应用场景,张文正聊到,高校正在形成"多模型、多平台、多数据、多智能体"的AI应用生态,教学、科研、治理、校园网络等领域的智能应用,分别面临错误建议、数据泄露、工具越权、敏感信息外泄等风险。围绕框架提出的"内生安全、应用安全、衍生安全"三层风险,他分享了自己的对应理解——"它本身安全吗""使用起来会不会出事""长期会产生什么系统性影响",并觉得可以先做一件基础的事:建立"AI资产台账",把模型、数据、Agent、工具接口、业务系统等登记清楚,谁负责、连了什么、出了事能关到哪里去。
党建与AI安全"一套机制、两个视角"
作为一名党员,他还与大家交流了"为什么AI安全也需要党建引领"的思考。在他看来,关键不是把党建"贴"在AI安全上,而是把组织责任、阵地治理与技术治理贯通起来——AI进入校园业务后,安全问题不只是技术部门的问题,而成为办学治校、意识形态阵地、数据治理和风险责任的共同问题。
与会同事表示,这种把个人学习体会与工作实际结合起来的分享务实有效,特别是党建与AI安全融合的视角,为大家开展工作提供了新思路。信息技术中心将以此次分享交流为起点,把学习成果转化为具体举措,逐步推进AI资产台账、安全底座、项目评审、高危动作清单、红队演练等基础工作,让AI在正确的边界里“放心做事”,为学校数字化转型和智能化发展提供安全保障。